Un esperto di cybersecurity ha preso il controllo remoto di alcune funzioni del pick-up ibrido cinese, attivando microfoni, luci e tergicristalli in corsa. Al centro del dibattito la mancanza di standard minimi di sicurezza informatica per i veicoli.
2 novembre 2026
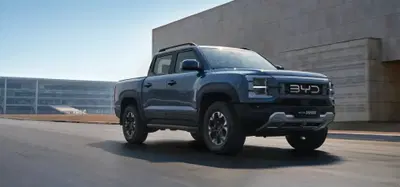
La transizione verso i veicoli connessi ed elettrificati sta trasformando le automobili in veri e propri computer su ruote, sollevando seri interrogativi sulla sicurezza informatica. Un'indagine condotta in Australia ha messo alla prova le difese digitali di uno dei modelli più popolari del momento, il pick-up ibrido BYD Shark 6, svelandone preoccupanti vulnerabilità.
L'esperimento è stato condotto da Dan Hreszczuk, co-fondatore dell'azienda di sicurezza informatica Fortify Labs ed esperto specializzato nel settore automotive. Il suo compito era tentare di penetrare i sistemi della vettura per capire cosa fosse possibile controllare a distanza. I risultati sono stati allarmanti: l'accesso ai sistemi del veicolo non era protetto da alcuna password, permettendo all'esperto di infiltrarsi nelle reti digitali dell'auto in sole due settimane. "Non ho dovuto forzare la serratura perché BYD ha lasciato la porta principale aperta", ha commentato Hreszczuk.
Controllo in marcia e rischi per la sicurezza
Durante un test su strada nei pressi di Canberra, l'hacker ha dimostrato la sua capacità di interferire con i comandi del veicolo in movimento e, con un semplice comando dal proprio computer, Hreszczuk è riuscito a:
-
Spegnere improvvisamente i fari in curva, lasciando il guidatore al buio.
-
Azionare i tergicristalli alla massima velocità spruzzando acqua sul parabrezza.
-
Bloccare le portiere, trasmettere musica e far apparire immagini sul sistema di infotainment.
-
Far parlare il sistema audio dell'auto imponendo messaggi vocali diretti al conducente.
Fortunatamente l'attacco si è fermato ai sistemi di servizio: le funzioni critiche per l'incolumità, come freni e telecamere, sono risultate ben protette e non accessibili. Tuttavia, le improvvise distrazioni generate dai tergicristalli impazziti e dal buio totale rendono evidente il potenziale pericolo di simili intrusioni se condotte ad alta velocità da malintenzionati.
Il furto di dati tramite comandi vocali
Un secondo esperimento ha evidenziato i rischi legati alla privacy e alla sorveglianza. Hreszczuk ha attivato a distanza il microfono dell'abitacolo per ascoltare una telefonata in cui il guidatore rivelava la formula usata per creare una password bancaria provvisoria (iniziali, numero civico e data di nascita).
Successivamente, sfruttando l'assistente vocale Siri dello smartphone lasciato in abitacolo, l'hacker ha riprodotto tramite le casse dell'auto la registrazione del guidatore che diceva "Ehi Siri", unendola alla propria voce che poneva domande mirate. Il sistema dello smartphone non ha riconosciuto la differenza, fornendo l'indirizzo di casa e la data di nascita del guidatore, permettendo all'hacker di risalire facilmente alla password bancaria in pochi minuti. Inoltre, nello stesso modo, l'esperto è riuscito a estrarre numeri di telefono direttamente dalla rubrica.
Il caso australiano si inserisce in un dibattito globale ben più ampio sulla sicurezza nazionale legata alle auto connesse. Il timore di possibili intercettazioni ha già spinto diverse nazioni ai ripari: il Regno Unito, ad esempio, ha vietato il parcheggio di veicoli cinesi vicino ai siti militari sensibili, mossa peraltro speculare a quella adottata in passato da Pechino contro le auto straniere.
Mentre le agenzie di intelligence occidentali sconsigliano ormai a ministri e funzionari di tenere conversazioni riservate a bordo di queste vetture, BYD respinge categoricamente ogni accusa di cyberspionaggio. Il costruttore assicura infatti che i dati telematici vengono archiviati esclusivamente su server locali, garantendo di non aver mai condiviso le informazioni della clientela estera con le autorità cinesi.